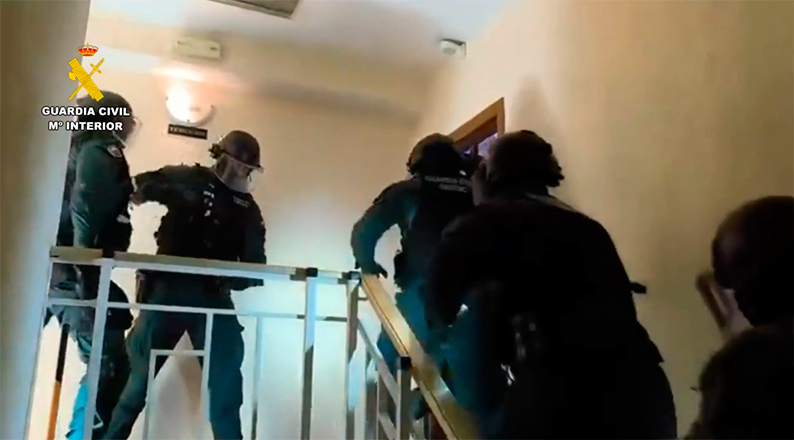
La Guardia Civil ha desarticulado una compleja organización criminal dedicada a las ciberestafas bancarias que operaba mediante un falso centro de llamadas desde el que se hacían pasar por gestores de entidades financieras para engañar a sus víctimas y conseguir sus datos bancarios.
La operación Ibermellow se ha saldado con 29 personas detenidas y otras 57 investigadas en diferentes provincias españolas por su presunta participación en 43 delitos de estafa, blanqueo de capitales y pertenencia a organización criminal.
La investigación comenzó el pasado año tras varias denuncias registradas en Huesca que seguían un mismo patrón basado en técnicas conocidas como smishing y vishing, dos modalidades de fraude en las que los delincuentes suplantan la identidad de entidades bancarias para ganarse la confianza de los usuarios.
El procedimiento comenzaba con el envío de un SMS fraudulento en el que alertaban a las víctimas de supuestos cargos elevados en sus cuentas bancarias. En el mensaje incluían un número de teléfono para “solucionar” el problema. Posteriormente, los afectados recibían una llamada de los estafadores, que se hacían pasar por trabajadores de su banco.
Mediante técnicas de ingeniería social, los delincuentes utilizaban información personal previamente obtenida para hacer más creíble el engaño. De esta forma, lograban que las víctimas realizaran transferencias a cuentas controladas por la organización o incluso contrataran préstamos personales cuyo dinero era posteriormente desviado.
Con este método, la red consiguió estafar más de un millón de euros a 25 víctimas de Huesca, 11 de Zaragoza y 7 de Teruel.
Un entramado diseñado para ocultar el dinero
Tras analizar la documentación y los archivos aportados en las denuncias, los investigadores comprobaron que el dinero obtenido mediante las estafas era enviado a diferentes cuentas bancarias para dificultar su rastreo policial.
Finalmente, los fondos eran retirados en cajeros situados en Barcelona, Madrid y Murcia. La investigación permitió identificar a numerosas personas que actuaban como mulas económicas, individuos que prestaban sus cuentas bancarias o datos personales para recibir y mover dinero procedente de actividades ilícitas a cambio de una comisión.
Además, los agentes determinaron la existencia de diferentes niveles dentro de la organización: desde los captadores de estas mulas económicas hasta los encargados de retirar el dinero y entregarlo a la cúpula criminal, formada por los falsos gestores bancarios y el responsable del centro de llamadas.
Un “call center” preparado para enviar miles de mensajes fraudulentos
En una primera fase de la operación, desarrollada el pasado mes de marzo, la Guardia Civil realizó registros en Badalona, Terrassa, Carabanchel y Cartagena, logrando desmantelar el centro de operaciones utilizado por la organización.
Vídeo de la operación AQUÍ.
El call center contaba con capacidad técnica para enviar más de 100.000 mensajes SMS a la hora. Durante los registros se intervinieron 57.520 euros en efectivo, artículos de lujo, 365 tarjetas SIM, 176 tarjetas bancarias, 95 máquinas de envío masivo de SMS, 70 teléfonos móviles y diversa documentación utilizada presuntamente para cometer los delitos.
Esta primera fase permitió detener a cinco integrantes de la cúpula de la organización criminal.
Posteriormente, la segunda fase permitió desarticular el sistema de blanqueo de capitales mediante la detención e investigación de las mulas económicas, captadores y extractores del dinero estafado. Además, los agentes lograron recuperar 256.708 euros procedentes de cuentas controladas por los ciberdelincuentes.
Operativo con presencia en 23 provincias españolas
El dispositivo fue desarrollado por la Unidad Orgánica de Policía Judicial y el Equipo Arroba de Huesca, con la colaboración de las Unidades de Seguridad Ciudadana (USECIC) de Madrid y Murcia y el Grupo de Reserva y Seguridad (GRS) de las zonas de Barcelona y Valencia.
La operación concluyó con actuaciones en las provincias de A Coruña, Álava, Alicante, Ávila, Badajoz, Barcelona, Cantabria, Cádiz, Córdoba, Gerona, Granada, Las Palmas de Gran Canaria, Madrid, Málaga, Murcia, Ourense, Salamanca, Santa Cruz de Tenerife, Sevilla, Tarragona, Toledo, Valladolid, Valencia y Zaragoza.
Las diligencias han sido entregadas en los juzgados competentes de los partidos judiciales de Jaca, Caspe, Daroca, La Almunia, Tarazona, Zaragoza, Alcañiz, Calamocha y Teruel.
Consejos para evitar las estafas bancarias
La Guardia Civil recuerda la importancia de extremar las precauciones ante este tipo de fraudes.
Smishing: cuidado con los SMS fraudulentos
- No hacer clic en enlaces sospechosos incluidos en mensajes que alerten de problemas bancarios.
- No instalar aplicaciones solicitadas a través de SMS desconocidos.
- Comprobar siempre la información entrando en la aplicación oficial del banco o contactando con la entidad mediante canales oficiales.
Vishing: falsas llamadas de bancos
- Desconfiar de llamadas que generen urgencia o miedo para actuar rápidamente.
- Ninguna entidad bancaria solicitará por teléfono contraseñas, claves completas o códigos PIN.
- Ante una llamada sospechosa, se recomienda colgar y contactar directamente con el banco utilizando teléfonos oficiales.
- Si se ha producido una estafa, la víctima debe acudir a la Guardia Civil o presentar denuncia a través de sus canales oficiales.
La Guardia Civil insiste en que la mejor defensa frente a estas amenazas es no facilitar nunca información bancaria ni códigos de seguridad por teléfono o mensaje, aunque la comunicación parezca proceder de una entidad conocida.