
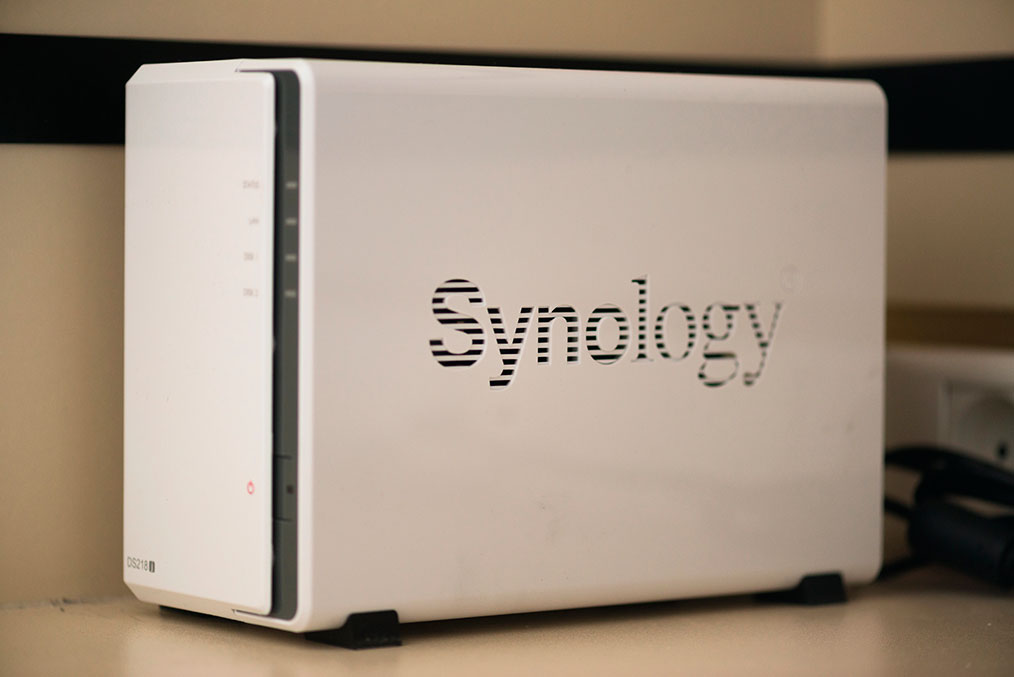
Quienes utilizan dispositivos Synology para guardar fotografías, documentos, copias de seguridad o información empresarial deben revisar la seguridad de sus equipos. El fabricante ha publicado una advertencia sobre una vulnerabilidad crítica relacionada con NGINX, un componente utilizado para gestionar conexiones en diferentes servicios informáticos.
El problema, identificado como CVE-2026-123007, puede afectar a sistemas que utilizan determinadas configuraciones HTTP/2 y permitir, bajo ciertas condiciones, que un atacante remoto lea o modifique archivos o interrumpa el funcionamiento del servicio.
La advertencia fue publicada el 19 de noviembre, pero tiene una fecha especialmente relevante hoy, viernes 20 de noviembre, ya que Synology había previsto publicar para esta jornada las versiones corregidas de dos ramas de su sistema DSM.
Qué versiones deben revisarse
Los sistemas DSM 7.4 y DSM 7.3 figuran entre los afectados. El fabricante ha identificado las versiones 7.4.1-90080-2 y 7.3.2-86009-6, respectivamente, como las destinadas a incorporar la corrección.
También aparecen en el aviso otras versiones de DSM, BeeStation OS y determinados productos APM, para los que la resolución del problema se encuentra en diferentes fases.
Synology recomienda instalar las actualizaciones en cuanto estén disponibles y, como medida temporal, desactivar HTTP/2 desde el panel de control de red cuando corresponda.
El boletín de seguridad oficial de Synology permite consultar los productos afectados y comprobar el estado de las correcciones.
No debe darse por hecho que todas las actualizaciones previstas ya se han distribuido. Los propietarios deben comprobar su disponibilidad efectiva desde los canales oficiales del dispositivo.